
目次
個人情報保護委員会は、2026年10月29日、個人情報保護法ガイドライン(通則編)のうち、安全管理措置として講じる内容を具体的に示した別添「講ずべき安全管理措置の内容」を改正する告示案を公表し、意見募集を始めました。2016年のガイドライン策定時から大きく変更がなかった領域に、多要素認証、特権アカウントの限定、ログの保管、侵入後の被害拡大の防止などの手法の例示を加える内容です。マイナンバーのガイドラインの安全管理措置も同じ方向で改正されます。意見の提出期限は11月27日です(e-Govパブリック・コメント)。
9月16日の時点では、12月頃に意見募集を開始し2027年4月に施行する予定としていましたが、多くの利用者を抱える事業者への外部からの不正アクセスにより、大量の個人データの漏えい等が生じた事案を受け、施行を可能な限り前倒しする方針に改めました。意見募集の期間を委員会の決議から1か月とし、その結果の報告、改正事項の決定と施行を可能な限り早く行うとしていますが、具体的な施行日は示されていません。
参考記事: 個人データのクラウド環境への格納と個人情報保護法(2024年11月3日)/令和8年改正個人情報保護法の成立(2026年7月31日)
措置と手法の例示
ガイドラインは、法23条の安全管理措置について、「講じなければならない措置」と、その実践のための「手法の例示」を区別して示しています。前者に従わない場合は法違反と判断される可能性がありますが、後者は全てを講じなければ違反となるわけではありません。ここでの「手法」は、漏えい等によって本人が被る権利利益の侵害の大きさを考慮し、事業の規模・性質、取り扱う個人データの性質・量、媒体の性質等に起因するリスクに応じて選ぶものとされています。従業員100人以下の中小規模事業者には、別に簡易な例示があります(事業に用いる個人情報データベース等で識別される個人の数の合計が、過去6か月以内のいずれかの日に5,000を超えた事業者と、委託を受けて個人データを取り扱う事業者は除かれます)。
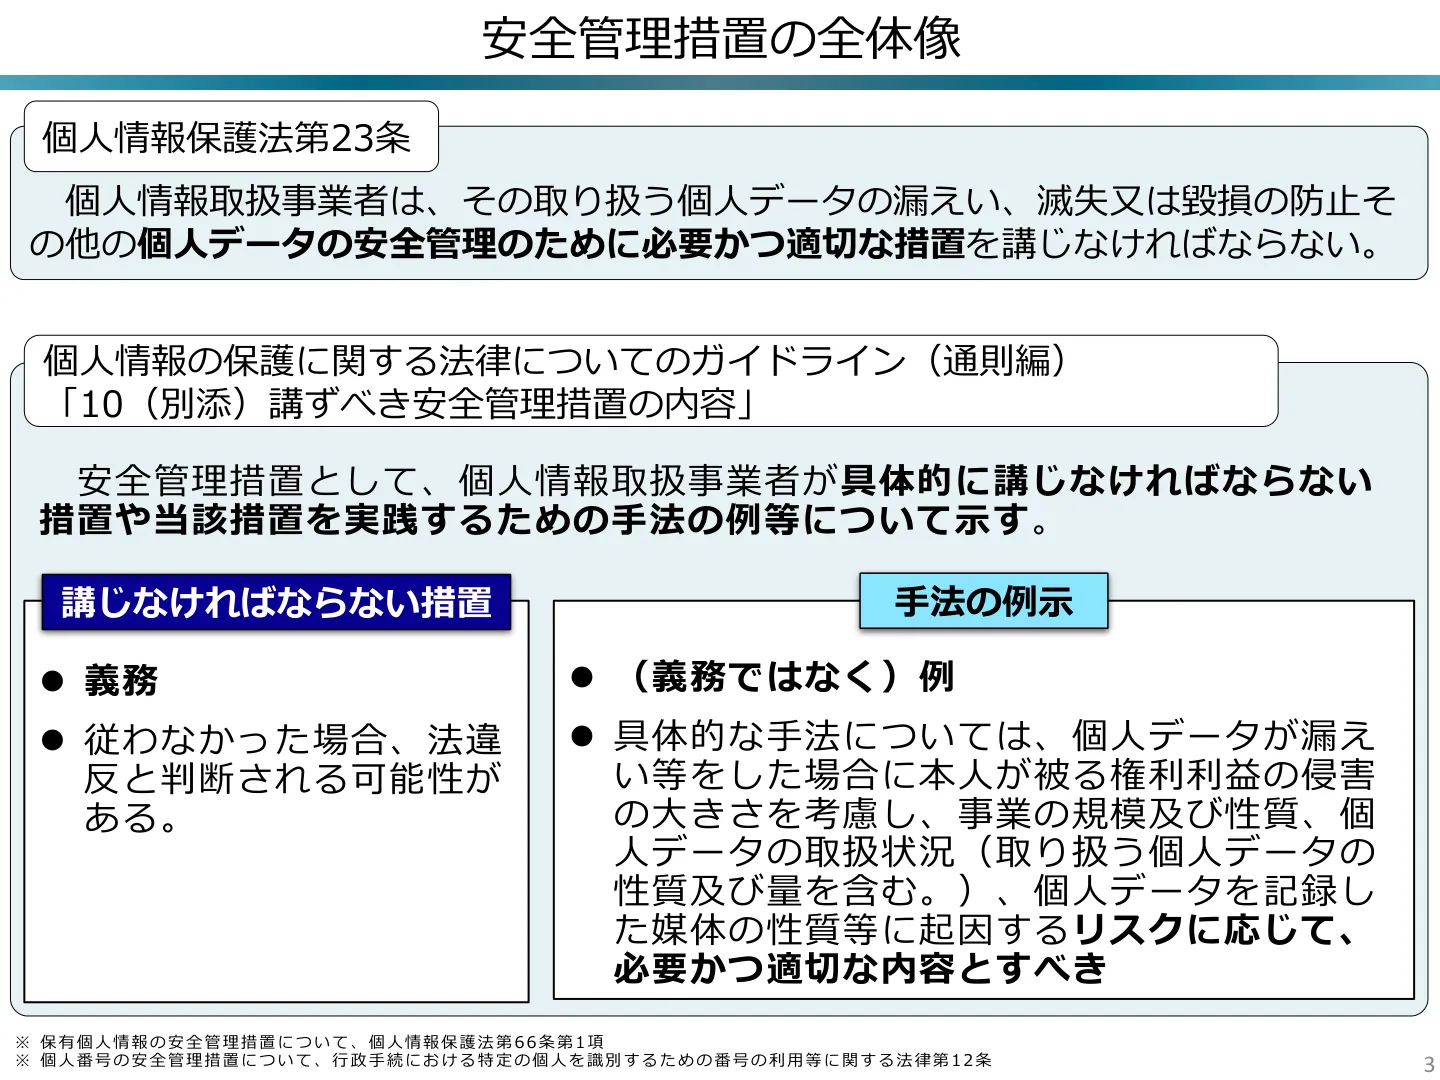
一方で、委員会は監視・監督の業務において「別添に記載の安全管理措置の項目に従い、権限行使の要否、その内容等を検討している」としています。漏えい等の報告を受けて指導等を検討する際には、ガイドラインの例示に照らして事業者の対応が評価されます。例示された手法を採らない場合も、自社のリスクに照らして必要かつ適切な措置を講じていることを、その判断の根拠とともに説明できるようにしておくことが考えられます。
講じなければならない措置の変更
今回の改正は「手法の例示の追加等であり、新たな規律を設けるものではない」と説明されています。ただし、「講じなければならない措置」の文言も変更されており、技術的安全管理措置では対象の拡大と項目の新設があります。
改正案は、識別と認証(10-6(2))の対象を、現行の「個人データを取り扱う情報システムを使用する従業者」から「使用する者」に改めます。クラウドサービスとして提供する情報システムなどでは、アクセスする者が従業者に限られないためです。これに伴い、従業者以外の者についても、パスワードの使い回しをしないよう周知する、最低文字数を設ける、多要素認証を導入するといった手法の例示が加わります。顧客や取引先が直接ログインして個人データを扱うシステムを提供する事業者は、その利用者の認証の仕組みも措置の対象として見直すことが必要となります。
また、技術的安全管理措置に「(5)不正アクセス等の検知等」が新設されます。侵入の防止に加え、早期に検知し、組織内ネットワークでの被害拡大を防ぐ運用も措置に含まれます。
個人データを取り扱う情報システムに対する不正アクセス等が発生した場合に早期に検知等するための措置を平時から講じ、組織内ネットワークにおける被害拡大を防止できるよう適切に運用しなければならない。
委員会は説明資料で、従来の手法の例示やQ&Aにあるログの定期的な分析やアクセス状況の監視を、措置として再構成したものと位置づけています。また、侵入され得ることを前提に早期の検知を重視する考え方の広がりや、不正アクセス後の再発防止策としてIDS/IPSやEDRを導入した事例を挙げ、「講じなければならない措置」として課しても過度ではないと判断したとしています。不正アクセス等を早期に検知し被害の拡大を防ぐ仕組みがない場合は、措置を講じていないと判断される可能性があります。ログの保管やIDS/IPS・EDRの導入はそのための手法の例示であり、どの手法を採るかは自社のリスクに応じて選ぶことになります。
追加される主な手法の例示
追加される例示のうち、実務への影響が大きいものは次のとおりです。
| 項目 | 追加される主な例示 |
|---|---|
| 組織体制 | 責任者に加えて責任部署を置き、役割を明確にする |
| 規律の運用 | 取扱いの規律を明確にして周知し、規律どおりに取り扱われているかを責任者等が照合する |
| 見直し | 講じた措置を定期的に評価・見直し、必要に応じて改善する |
| 教育 | 研修の内容・実施方法を評価・見直す |
| 消去・廃棄 | 機器の廃棄に暗号化消去を用いる。クラウド上のデータは提供事業者の方法や暗号化消去で消去する |
| アクセス制御 | 特権アカウントを割り当てる者・端末・場面を最小限にする。異動・退職時に権限を変更する |
| 認証 | 同一ID・パスワードの使い回しを原則禁止する。社外からのアクセス、管理者権限、重要な個人データへのアクセスに多要素認証を導入する |
| 端末 | 組織が許可し、基準を満たした端末からだけアクセスを認める |
| 検知等 | ログを一定の期間保管する。IDS/IPS、EDR等を導入する。侵害を受けたシステムの停止・隔離やアカウントの無効化で被害の拡大を防ぐ |
追加の理由として、異動・退職時の権限変更の漏れや、ID・パスワードの使い回しが実際に漏えい等の原因となっていることが挙げられています。現行のQ&Aでは「同一又は類似パスワードの再利用の制限」としていましたが、改正案は、同一のユーザーID・パスワードの使い回しを「原則禁止」とし、類似パスワードの使い回しは制限するという例示に改めています。多要素認証は、利用者の手間と導入費用を考慮して対象を3つの場面に絞っており、フィッシングに耐性のある方式も例示されています。アクセスごとに場所・時間・端末の状態を評価する仕組みや、組織が許可した端末からのアクセスに限る仕組みも例示されています。これらは、社内ネットワークとインターネットの境界を守る従来の防御だけに頼らず、組織の内外を問わずアクセスのたびに正当性を検証する「ゼロトラストモデル」の考え方を取り入れた手法です。ただし、全ての事業者にゼロトラストモデルの採用を求めるものではありません。
中小規模事業者向けの例示にも、ログを一定の期間保管することが追加されています。「ログが存在しないことから不正アクセスの原因が明らかにならず、適切な再発防止策の検討ができない事例」を踏まえたものです。ただし、どの程度の期間保管すべきかは示されていません。
見直しの対象
改正案の内容は意見募集を経て変わる可能性がありますが、委員会が施行を前倒しする方針であるため、企業が対応に充てられる期間は当初の予定より短くなる見込みです。他方、ガイドラインは手法をリスクに応じて選ぶものとしており、全ての例示を講じなければならないわけではありません。そこで、委員会が追加の理由として実際の漏えい等の原因に挙げた項目(異動・退職時の権限変更の漏れ、ID・パスワードの使い回しなど)から優先して見直すことが考えられます。
アカウントと権限
退職者や異動者のアカウントと権限が残っていないか、管理者権限が誰にいくつ割り当てられているかを確認します。権限管理を適切かつ定期的に行うことは現行のQ&Aにもありますが、改正案では「特権アカウントの限定」が加わるため、管理者権限を使う場面を日常の業務と適切に分離できているかも対象になります。
認証
社外からの接続経路(VPN、クラウドサービスの管理画面等)、管理者アカウント、重要な個人データへのアクセスに多要素認証を導入しているか、複数のサービスで同じパスワードを使う運用が残っていないかを調べます。外部の利用者がログインするシステムを提供している場合は、その認証も含めます。
ログの保管
システムごとに、ログの種類・保存先・保存期間を一覧にすることが有用です。クラウドサービスの既定の設定では保存期間が短いことがあり、漏えい等が疑われた時点で必要なログが既に消えているおそれがあります。既定の保存期間で足りない場合は、ログを外部の保存先に転送して保管する設定が必要になります。例示には、ログ自体の改ざんや消去への備えも含まれています。
侵害時の初動
侵害が疑われたときに、誰の判断でシステムを停止し、アカウントを無効にするかが定まっていなければ、検知後の初動が遅れ、被害が拡大するおそれがあります。漏えい等事案に対応する体制(10-3(3))の中で、技術的な初動の判断者まで定めておくことが考えられます。
取扱規程と委託先
見直しの結果は取扱規程に反映させます。ガイドラインも、取扱規程に技術的安全管理措置の内容を織り込むことが重要であるとしています。個人データの取扱いを委託している場合は、委託先の監督(法25条)の一環として、委託先の認証やログの保管状況も確認の対象になります。
ロジットパートナーズ法律会計事務所のサービス
当事務所では、規程・ポリシー整備において、改正後のガイドラインに合わせた個人データの取扱規程の見直しに対応しています。責任部署の役割や、漏えい等が疑われたときの判断者を定める体制づくりも、あわせて扱います(内部統制構築)。
管理部門で使うクラウドサービスについては、認証やログの保管の設定を個人情報保護の観点から確認します。また、ログの保存方法・場所・期間の設計から、ログを実際に収集・保管する仕組みの実装・運用までを一気通貫で支援しています(管理部門DX支援)。
関連記事

2025年6月9日
マイナンバーのクラウド環境での取扱いと番号法
給与計算や年末調整の業務をクラウドサービスに移すと、従業員や支払先のマイナンバーが外部事業者のサーバに保存されることになります。個人データ一般と同じ整理でよいか、というご相談をいただきます。

2026年7月31日
令和8年改正個人情報保護法の成立
「個人情報の保護に関する法律等の一部を改正する法律」が2026年7月10日に成立し、7月17日に公布されました(令和8年法律第56号)。課徴金制度の導入を含む、民間部門の実体規律としては令和2年改正以来の大きな見直しです。
2025年10月7日
サイバー攻撃被害の報告様式の統一
DDoS攻撃事案とランサムウェア事案について、官公署への報告に用いる共通様式の運用が2025年10月1日に始まりました。従来は報告先ごとに様式が異なっていたところ、複数の官公署への報告等に共通して利用できる様式を設けるものです。